全球 70% 的网站依赖它,守护整个生态的基金会,竟只有一个员工?
如果你今天早上用手机刷了新闻,或者在网上下单买了一杯咖啡,你大概率已经与一种叫 PHP 的编程语言打过交道了。
在全球互联网的浩瀚沧海里,大概有 70% 的网站后端,至今依然默默跑在 PHP 的代码之上。
著名的 WordPress 就独占了全球 43% 的网站——也就是说,你每打开两个网页,就有一个的命运掌握在它手里。
按常理,支撑这种“数字基建”的组织,怎么也得像苹果、谷歌或者微软那样,拥有一整栋玻璃幕墙气派的总部大楼,里面坐着成百上千名顶级安全专家,24 小时轮班监控,茶水间里供着免费的精品咖啡。
然而,现实荒诞得像一句冷笑话:
守护这 70% 互联网世界安全的 PHP 基金会(PHP Foundation),其全职员工……只有 1 个人。
基金会唯一全职员工 伊丽莎白·巴伦
一个全职 + 十四个兼职 = 万亿美元的数字城堡
这个人叫伊丽莎白·巴伦(Elizabeth Barron),职务是执行董事。
你没看错,整个基金会的“行政编制”就她一位。
她的日常工作包括但不限于:财务、行政、拉赞助、搞公关,甚至还要兼职给社区充当心理疏导员。
至于具体敲代码、修漏洞的重活,全靠 14 名按小时领补贴的兼职合同工,以及一个连工资都没有的无偿董事会。
整个基金会一年的预算,撑死了也就 70 到 90 万美元。
90 万美元是什么概念?
在今天的硅谷,这甚至不够发一位刚毕业的顶级 AI 工程师的年薪加股票。但就是这么一点微薄的碎银子,却成了守护全球庞大数字生态的全部防火墙。
人类文明最繁华的数字摩天大楼,地下支撑它的承重墙,竟然是一块露天的竹篱笆。
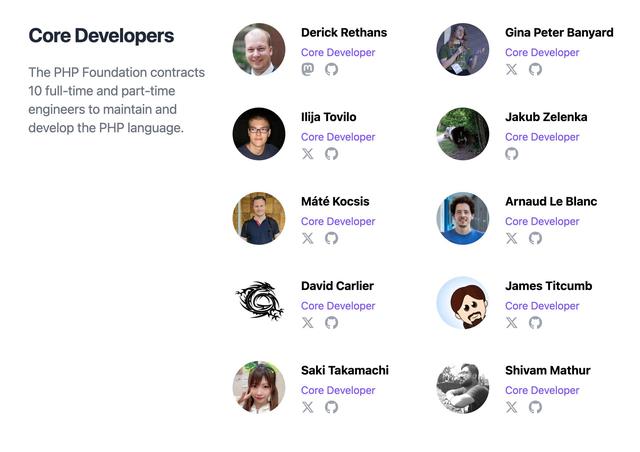
真正维护 PHP 的核心开发者,看头像还是有几个大佬的
草台班子的奇迹,与“巴士系数”为 1 的恐慌
要理解这种荒诞,得把时间线拉回 1995 年。
那一年,PHP 的创始人拉斯姆斯·勒多夫(Rasmus Lerdorf)只是想在互联网上搞个小工具,用来统计自己在线简历的访客人数。
他后来在一次采访里极其坦诚地说过:“我根本不懂怎么设计编程语言,我只是不断往里面加 C 语言函数,直到它能把活干完。”
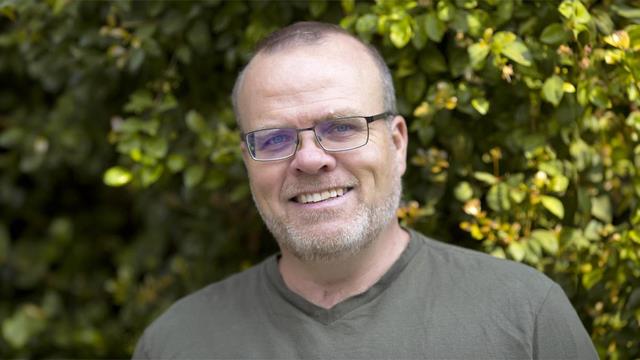
PHP 创始人 Rasmus Lerdorf
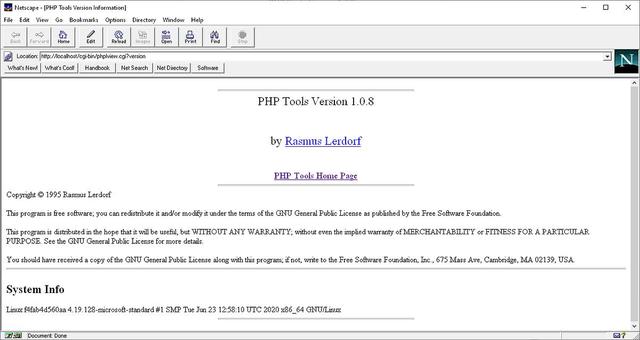
1995 年 PHP Tools 的历史界面
就是这么一个“能用就行”的草根脚本,因为上手门槛极低、部署极其方便,在 2000 年代初席卷了全球互联网。
从早期网民熟知的 WordPress、Discuz,到后来的 Facebook、Wikipedia,全都是在这个草台班子的基础上搭起来的。
可悲的是,几十年来,大家玩命地在上面盖高楼,却几乎没人去帮底座修漏洞。PHP 甚至长达 26 年都没有一个正式的基金会!它的日常维护,全靠几位有情怀的程序员利用业余时间“用爱发电”。
直到 2021 年,危机终于以一种极其惊悚的方式爆发了。
在软件工程里,有一个著名的指标叫“巴士系数(Bus Factor)”——意思是,一个项目里如果有几个人被巴士撞了,整个项目就会直接瘫痪。
长期以来,PHP 的“巴士系数”其实就是 1。
它的核心架构重构和绝大多数维护工作,几乎全靠一位叫尼基塔·波波夫(Nikita Popov)的天才程序员。
2021 年底,尼基塔突然扔下一句“我不干了,我要去研究 Rust 语言了”,飘然而去。
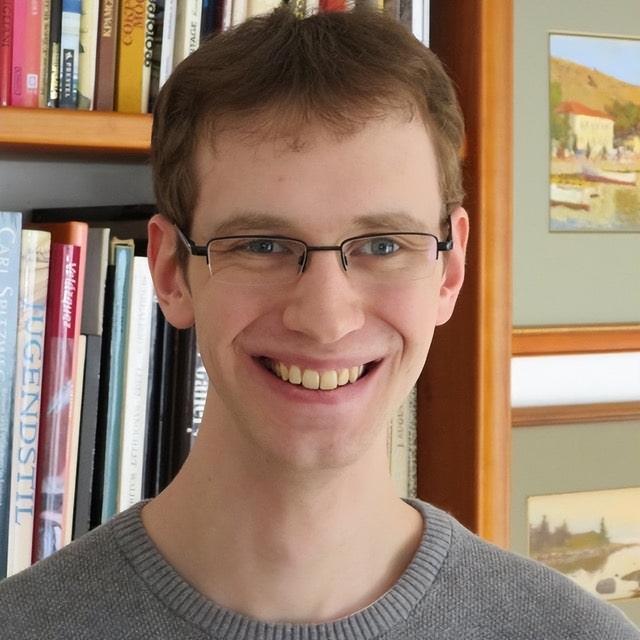
尼基塔·波波夫(Nikita Popov)
整个硅谷瞬间炸锅:如果尼基塔走了,全球 70% 网站的底座谁来修?
各大公司这才如梦初醒,慌忙凑钱成立了 PHP 基金会。
然而,商业巨头们的“大方”也极其有限——他们打赏给基金会的钱,只够聘请伊丽莎白这唯一的全职员工,顺带雇几个兼职打工人。
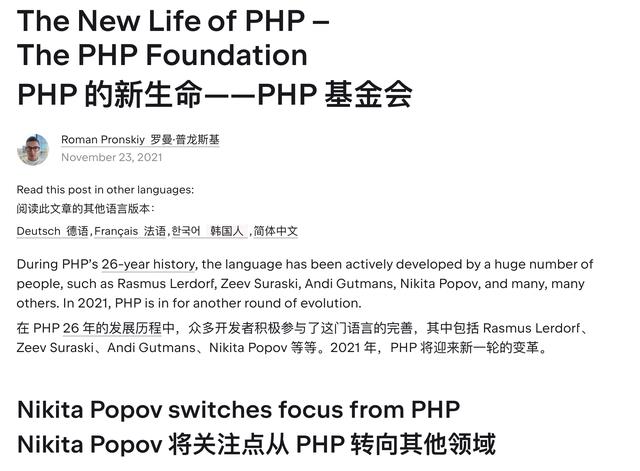
2021 年基金会成立的原始公告
AI 的“金属探测仪”与守卫者的“纸屑风暴”
你可能会说:“过去这么多年不也这么过来了吗?大家缝缝补补又一年呗。”
如果世界一直这样平静,也许这种“草台班子平衡”还能再维持几年。但 AI 的横空出世,彻底撕碎了最后的温情脉脉。
研究人员利用最新的前沿 AI 模型(比如 GPT-5.6 Sol 和 Gemini 4),对 PHP 的底层代码进行了自动化扫描。
结果令人汗毛直竖——AI 居然在 PHP 的核心引擎深处,挖出了一项隐藏了整整 10 年之久的致命内存溢出漏洞(代号 PHP2Shell,CVSS 严重性评分高达 9.2/10)。
攻击者根本不需要任何账号密码,就能直接在目标服务器上远程执行任意代码!
漏洞一曝光,Cloudflare 在 24 小时内就监测到了数百万次扫描与攻击尝试,欧洲多国政府网站和金融机构不得不紧急下线修补。
这就是 AI 带来的致命“攻防不对称”:
对于黑客来说,AI 就像一台超高精度的金属探测仪,几秒钟就能把埋在地下十年的安全地雷扫得一清二楚;
而对于守护者来说,AI 编程工具降临后,海量新手和机器人每天向 PHP 社区提交成倍增加的代码修补提议(PR)。
那个只有 1 个全职员工和 14 个兼职程序员的基金会,不仅要迎战蜂拥而至的黑客,还要在堆积如山的 AI 生成代码里,用肉眼去甄别哪一行是真补丁,哪一行是 AI 瞎编的假逻辑。
AI 并没有解决人类的脑力危机,它只是用垃圾代码的洪水,淹没了最后一批清醒的人。
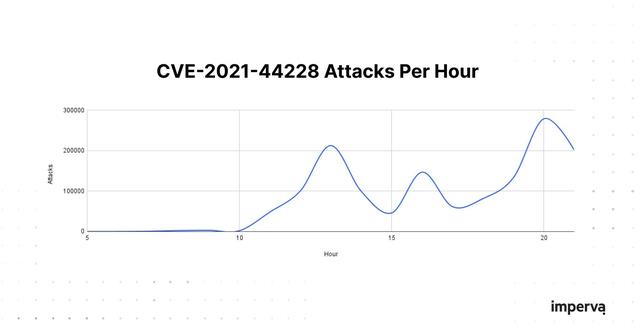
漏洞披露之后的扫描和攻击活动
从“心脏滴血”到“投毒卧底”,这早已不是第一次
历史总是惊人地相似,且一次比一次危险。
2014 年,全球网站 HTTPS 加密(就是浏览器地址栏那个“小黄锁”)的底层依赖 OpenSSL 爆出“心脏滴血(Heartbleed)”漏洞。
当时大家跑去调查才震惊地发现,守护全球互联网商业机密的 OpenSSL,全年拿到的赞助款甚至买不起一辆二手丰田,全职维护者只有两个人。
2024 年,Linux 系统底层工具 XZ Utils 差点瘫痪全球服务器。
原因竟是老维护者一个人无偿干了十几年,精神高度焦虑失眠,被一名神秘黑客伪装成“热心志愿者”卧底两年,顺理成章骗走了项目控制权,偷偷植入了国家级后门。
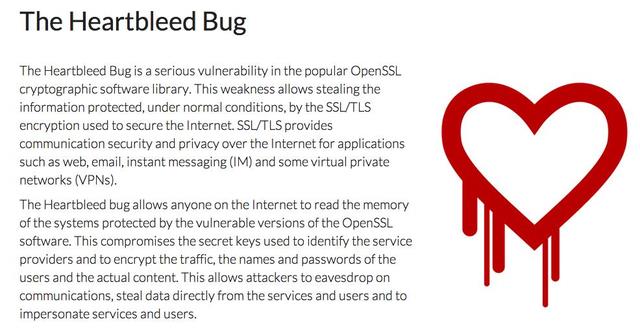
2014 年 Heartbleed 标志性红心
今天的 PHP,不过是下一个矗立在悬崖边上的 OpenSSL。
在现代科技产业里,存在着一种极其扭曲的倒金字塔架构:上层是估值数万亿美元的科技巨头、高大上的云计算和炫酷的 AI 大模型;底层却是极少数由志愿者在寒夜里无偿维护的开源基础库。
大厂们愿意每年烧掉上千亿美元去买 GPU“炼丹”,却舍不得给天天都在免费使用的底层水管工补一张月卡。
在开源的世界里,“白嫖”不仅不是一种失德,甚至早已被写入了无数巨头的商业计划书。
当基建陷入危机,谁来买单?
现代数字文明就像是一座浮在流沙上的奢华城堡。
我们享受着极其顺滑的在线支付、几毫秒响应的网页、无所不能的 AI 助手,却选择性地忽视了:这一切的基石,正由几个疲惫不堪的兼职程序员用胶带和铁丝网勉强维系。
AI 时代把攻防的时间差从“按周计算”压缩到了“按秒计算”。黑客的枪越造越快,但最后敲击键盘决定要不要合并代码、为全球系统安全承担最终责任的,依然只能是那个喝着凉咖啡、拿着微薄时薪的人类大脑。
把涉及全球几万亿资产安全的公共基础设施,托付给一个“1 人全职”的基金会和一群用爱发电的志愿者,这究竟是开源精神的伟大胜利,还是整个科技行业最荒诞的一场豪赌?
大家都在看
-
一束光为什么能改变世界?激光真正厉害的地方很多人根本没意识到 很多人会觉得:激光不就是“光”吗?其实差别非常大。普通灯光,会向四面八方扩散。就像你打开一个灯泡,光会照亮整个房间,但能量也会迅速分散。而激光不同。它会把能量高度集中,形成一束极其稳定的光线。这种感觉 ... 科技之最10-24
-
中国最硬核的三大秘术:不信鬼神却很科学,底层逻辑全拆解 问你个事儿。你有没有花过几百上千块钱,去网上找那种所谓的“大师”,求个符、算个命,或者买个转运水晶?你总觉得,自己日子过得不顺,是因为缺点什么“玄机”。你幻想哪天能碰上个深山老林里的高人,传你一句真言 ... 科技之最10-24
-
神经科学证实:大脑最喜欢的休息并不是睡觉! 神经科学证实:大脑最喜欢的休息并不是睡觉!睡够仍疲惫,很多人一直休错了 大家好我是市井杂谈,每天给大家带来最新动态 ,内容随缘更,每篇都掏干货;如果你觉得这些信息对生活有用,就点个关注~ 不知道你有没有 ... 科技之最10-24
-
甲虫变身“科学导师”?这场科普活动让校园秒变“移动科学馆” 10月21日下午,2026年金牛区“明白生活”系列科普活动之“探秘生物奥秘·乐享科技未来”主题科普活动走进成都市王贾桥小学。成都市科普文化产业协会科普专家团专家傅立带领同学们叩开奇妙的生物世界大门,共赴一场自 ... 科技之最10-24
-
【东方护理·出诊护士】李玉叶主管护师 北京中医药大学第二临床医学院(东方医院)金牌护士平台正式上线,“互联网+护理”服务将院内专业照护从病房延伸至家庭、送到患者床边。为此,党委宣传部联合护理部推出全新专栏,带您认识平台上的护理天使,每期介 ... 科技之最10-24
-
薛定谔藏了80年手稿:量子随机性真是假象?中国已抢先布局 最近,日内瓦大学学者德尔·桑托在arXiv发文,首次解读薛定谔一份未发表手稿。手稿在维也纳大学档案馆躺了80多年,只有三页,手写。它戳中的不是科学史八卦,而是量子科技最底层的地基。随机到底争什么抛硬币看似随 ... 科技之最10-24
-
青岛首份青少年科普报纸《科技好少年》正式出版!鲜活科普读物,孩子们爱不释手 科技,关系着一座城市的现在与未来。当城市的科技创新成果加速转化、成为驱动发展的强劲引擎,怎样让这些成果助推青少年的成长?青岛给出了自己的答案。10月17日,由青岛市科技局联合半岛都市报倾力打造的山东省内首 ... 科技之最10-21
-
世界科技的另一条路,被一座中国城市走通了 2026年11月,全世界的目光都将聚焦于同一座中国城市。亚太经合组织(APEC)领导人非正式会议,即将在深圳召开。这是时隔12年,中国再次作为APEC东道主,同时也是第一次把最高规格的领导人会议放在深圳。APEC现有21个 ... 科技之最10-20
-
股价涨超10%,宇树科技创IPO首日后最大涨幅 21世纪经济报道记者 赵云帆10月19日,宇树科技-W(688836.SH)盘中大涨。截至午盘,股价报471.65元/股,涨幅10.46%,最高触及477.77元,成交额19.54亿元,换手率14.19%,总市值回升至1907.66亿元。这是宇树科技8月19 ... 科技之最10-20
-
中国科学的非凡崛起,以及将给这个世界带来一场海啸 发现了一篇的西方科学媒体上难得一见的正面看待中国科学技术进步的文章,刊登在《自然》杂志上,文章称中国正走在引领世界科学领域的轨迹上,而这一发展将重塑技术进步、创新以及全球权力的平衡。文章一开始就称,中 ... 科技之最10-20
相关文章
- 世界科技的另一条路,被一座中国城市走通了
- 股价涨超10%,宇树科技创IPO首日后最大涨幅
- 中国科学的非凡崛起,以及将给这个世界带来一场海啸
- 亚洲科技三强鼎立:韩国半导体、日本精密机床与中国的“黑科技”
- 九五承荣光 薪火赴新程——西安电子科技大学举行建校95周年校友返校大会
- 一座科技城的“含金量”丨海财经
- 为什么石墨烯突然间就销声匿迹了?它究竟是骗局还是黑科技?
- 百年医魂育新人——安徽医科大学发展启示录
- 法拉第:从装书匠到“电学之父”,他用一本笔记撬动了整个时代
- 肌肤之亲过后,真会一辈子忘不了吗?科学答案太扎心了,别不信
- 以色列预测,未来10年全球科技实力最强的“6个国家”,都有谁?
- 大多数人不知道,中国科技底气藏在这6家公司
- 一年工作量压缩至80小时!“成都八零”见证金融科技AI时代
- 国之重器!它“大尺度”支撑起十大世界级科研应用
- 长电科技最大的对手,不是通富微电,是折旧
- 河北科技大学石家庄:省属工科的"实力派",就业到底强在哪
- 被送上断头台的科学巨人,一人终结炼金术,缔造现代化学
- 美媒曾预测:中国若继续突破量子科技,将在27年引新一轮科技革命
- 这个科技加速时代,是人文的冬天还是春天?
- 科学企业家是科产融合的关键力量
热门阅读
-
 1
万事胜意不能乱说的原因?告诉你万事胜意该对谁说 12-09
-
 2
科威特第纳尔为什么那么值钱?比美元值钱的货币盘点 12-22
-
 3
撕心裂肺十大催泪情歌,10首哭到崩溃的歌曲 12-24
-
 4
不敢公布马航真实原因,内幕曝光简直太惊人! 12-25
-
 5
陈百强什么原因怎么走的,陈百强85事件是什么 01-05
-
 6
麻将公式一定要背下来,麻将手气背转运小妙招 01-19
-
 7
科学家发现上帝的存在,神仙真实存在的十个证据 04-29
-
 8